FLAGSHIP CASE 01

After-sales Quality Loop

售后全流程闭环系统

将分散在多个业务页面、插件和人工登记中的质量规则,整合为统一插件、后台权限、数据回传和复核闭环。

演示数据 / Mock Data

当前公开范围:证据账本记录的系统机制,以及使用虚构界面、案例、产品、人员和指标的 Mock Demo。

01

CONTEXT / 业务背景

Problem

售后质量运营;覆盖案例、定损、收货、录件与发货等业务页面场景。
原始流程
员工在不同业务页面、文档和独立插件中查找规则,现场处理后再由人工登记、跟进和复核。
核心痛点
规则、入口、权限、动作证据和复核状态彼此分散,AI 调用也缺少统一治理。
业务影响
提醒是否执行、问题由谁处理、为何未闭环难以追溯;版本管理和现场维护成本上升。
原方案不足
零散插件能解决局部提醒,却不能建立可信身份、统一事实、合法状态流转和管理反馈。
Constraints / 真实约束 5
  • 不改造或复制原业务系统,只在授权边界内识别抽象页面场景。
  • 前端不是信任边界;身份、权限和关键业务动作需要后台复核。
  • 异步页面、离线队列、重复注入和重放必须可恢复并保持幂等。
  • AI 只能提供受控建议,不能修改业务事实、关闭复核或自动发布规则。
  • 公开案例只使用合成数据、抽象流程与 Mock 指标。
Ownership / AI-assisted boundary

项目所有者负责

  • 梳理业务问题、角色责任、规则触发与问题闭环流程。
  • 设计插件与后台边界、权限模型、事实 / 事件 / 复核状态和 AI 治理规则。
  • 定义测试、验收标准、公开证据范围,并对最终取舍与验收负责。

Codex / AI 辅助

  • 辅助代码实现、重构、测试资产、技术文档和作品集界面实现。
  • 不替代业务规则判断、系统取舍、现场验收或最终责任。
02

SYSTEM / 系统逻辑

  1. 01Input

    业务页面场景、案例上下文、用户与设备身份。

  2. 02Processing

    统一扩展识别场景、装载获权模块,并将现场动作整理为后台可接收事实。

  3. 03Rules / Decision

    后台按角色、设备、模块权限和业务规则决定可见能力、风险提示与合法状态变化。

  4. 04Human Review

    员工确认处理动作;复核人员接收问题、分配责任并推进状态。

  5. 05Output

    规则提醒、事实 / 事件 / 日志、复核任务与治理看板。

  6. 06Feedback

    复核结论、采纳记录和趋势分析回到规则、模块与 AI 建议治理。

Architecture / Evidence / Demo

查看系统架构、设计依据与交互演示。

03

DECISIONS & EVIDENCE / 决策与证据

查看设计决策与取舍

统一扩展入口,后台承载信任

为什么
现场需要低摩擦介入,但权限和事实不能由客户端自证。
取舍
增加后台与发布治理复杂度,换取统一版本、权限和审计边界。

事实、事件、日志与复核分层

为什么
管理指标必须能回到发生了什么、谁做了什么和当前由谁处理。
取舍
数据模型更复杂,但避免用一张状态表覆盖历史与责任。

AI 置于受控建议层

为什么
模型适合辅助分析,不适合直接改写业务事实或越过人工责任链。
取舍
自动化程度更保守,但可审计、可关闭,也更适合预发布验收。
Evidence Ledger 5

证据来源按项目所有者确认、源码、测试、仓库资产或 Demo 行为分别标注;外部验证单独说明。

QL-B01Business evidence
Evidence Type
Business evidence
Evidence status
Owner-confirmed workflow use
Claim
业务流程已在真实工作场景使用并由项目所有者确认。
Scope
流程与工作方法;不等于当前技术版本已部署。
Source
项目所有者人工确认
Date
2026-07-27
Public-safe
Public content
Notes
未验证使用人数、业务结果或公司级生产状态。
QL-E01Engineering evidence
Evidence Type
Engineering evidence
Evidence status
Source-code verified
Claim
统一 MV3 扩展、后台权限、模块、事实回传与 AI 治理代码路径存在。
Scope
源代码只读审计;当前版本为正式发放前预发布。
Source
PROJECT_FACTS 源码审计
Date
2026-07-22
Public-safe
Public content
Notes
真实 Chrome 分发、身份、页面和外部 AI 仍待现场验收。
QL-T01Automated test
Evidence Type
Automated test
Evidence status
Test-backed
Claim
仓库存在 19 步测试编排与 54 项语法检查资产。
Scope
版本化测试资产存在性。
Source
PROJECT_FACTS 测试资产盘点
Date
2026-07-22
Public-safe
Public content
Notes
最新 HEAD 未在该次审计重跑,不能写成当前构建已通过现场测试。
QL-D01Demo / Mock
Evidence Type
Demo / Mock
Evidence status
Demo-verified behavior
Claim
公开 Demo 可演示事实、事件、复核与状态流转。
Scope
合成数据与前端演示,不连接真实业务系统。
Source
Portfolio 公开 Mock
Date
2026-08-09
Public-safe
Public content
Notes
只证明展示链路可运行。
QL-P01Potential value
Evidence Type
Potential value
Evidence status
External validation: none
Claim
统一入口和证据链可能降低维护分裂并提高问题追溯性。
Scope
潜在价值假设。
Source
系统设计推论
Date
2026-08-09
Public-safe
Public content
Notes
无效率比例、ROI 或量化业务结果证据。
04

OUTCOME & NEXT / 结果与下一步

Deliverable

  • 统一插件、后台权限、事实回传与复核闭环已形成。Evidence: QL-E01

Observable Outcome

  • 已观察到流程被采用;范围与边界见 QL-B01。Evidence: QL-B01
当前限制与下一步

Measured Outcome

  • 无可公开的量化业务结果证据。Evidence: QL-B01, QL-P01

Potential Value

  • 可能降低多入口维护分裂,并提高规则与责任的追溯性。Evidence: QL-P01

当前限制

  • 当前技术版本仍是正式发放前预发布。
  • 真实页面、身份、浏览器分发、外部 AI 启用和最新测试重跑尚未完成。
  • 没有可公开的量化业务收益证据。

下一步

  • 完成真实 Chrome 分发、身份权限和目标页面的现场验收。
  • 重跑当前 HEAD 测试并记录失败恢复、AI 供应商与真实结果边界。
DEEP DIVE LIBRARY展开 Architecture / Evidence / Demo 完整深挖

不是再做一个提醒插件,而是建立规则能够被执行、回传和复核的运行机制。

项目面向售后质量运营场景,把页面中的即时提醒与后台的权限、事实、复核和数据分析连接起来。员工端负责在正确场景呈现规则与风险,后台负责确认谁可以执行、发生了什么、后续由谁处理。

技术选择服务于业务闭环:浏览器扩展贴近操作现场,后台维护可信身份和统一事实,看板帮助管理者从结果追溯到规则命中、处理动作与复核状态。

规则存在,并不等于规则会在正确时间被执行。

售后流程跨越案例、定损、收货、录件与发货等页面。规则散落在文档、人员经验和独立工具中时,提醒与后续处理容易脱节,管理者也难以判断问题是未识别、未处理,还是尚未复核。

目标 01

让规则跟随业务场景出现,而不是依赖员工记忆。

目标 02

让处理动作形成后台事实和责任流转,而不是停留在页面提示。

目标 03

让看板能够追溯到规则、状态和操作证据,而不是只看结果数字。

零散工具解决了局部提醒,却没有解决谁执行、谁确认和如何复盘。

问题不在于缺少一个按钮,而在于规则、身份、动作、状态和证据没有形成同一条链。

P01

规则分散

规则分布在多个页面、文档与人员经验中,执行时机不稳定。

P02

入口分裂

多个独立插件增加安装、版本、更新和禁用管理成本。

P03

权限失真

前端开关不能代替服务端身份、角色和设备授权。

P04

动作不回传

员工看过提醒,不代表处理、忽略或升级动作已留下证据。

P05

问题不闭环

问题产生后缺少统一复核池、责任人和合法状态流转。

P06

管理只见结果

缺少事实、事件、日志与复核分层,难以追溯过程。

P07

AI 缺少治理

模型调用若没有白名单、脱敏、预算和审计,会放大风险。

P08

更新难验证

规则修改后缺少命中、采纳、复核和看板反馈来确认执行效果。

先定义不能破坏的边界,再决定系统如何介入现场。

01

不改变业务系统

通过统一扩展识别页面场景,不复制真实页面,也不依赖未授权接口。

02

前端不是信任边界

模块显示由客户端控制体验,身份、权限和业务动作仍由后台复核。

03

失败必须可恢复

重复注入、异步页面、离线队列、重放和多标签需要幂等与清理策略。

04

AI 只能给建议

模型结果不修改业务事实、不关闭复核,也不自动发布规则。

05

公开内容必须重建

详情页仅使用合成案例、抽象流程和 Mock 指标,不复用真实截图或数据。

统一的不是界面,而是入口、权限、事实和后续责任。

  1. 01

    零散工具

    不同场景由独立入口处理,版本、权限和数据口径难统一。

    历史问题
  2. 02

    统一插件入口

    一个 Manifest、一个后台连接和一个顶层工具坞承载模块。

    代码已证明
  3. 03

    权限与事实统一

    身份、设备、模块权限和业务事实由后台统一判断与记录。

    代码已证明
  4. 04

    复核与看板闭环

    问题进入复核状态机,并汇总为趋势、分布和治理视图。

    代码已证明
  5. 05

    受控 AI 辅助

    模型能力经过脱敏、预算、限流、记录和人工反馈后进入流程。

    外部启用待验收

业务页面负责提供场景,统一插件负责现场执行,后台负责信任和闭环。

页面名称仅作为抽象业务场景标签;图中没有真实域名、接口、选择器或网络信息。

01

业务页面(抽象重建)

  • CRM 案例页
  • RMS 定损页
  • 录件页
  • 收货页
  • 定损页
  • 发货页
02

统一浏览器插件

  • 页面场景识别
  • 当前案例上下文
  • 模块按权限启用
  • 规则提醒
  • 风险分析
  • 操作登记
03

后台治理与闭环

  • 用户与可信设备
  • 角色与权限
  • 规则中心
  • 复核工作流
  • AI Gateway
  • 数据看板
  • 审计记录
CLOSED LOOP从现场动作回到规则治理
  1. 01业务页面
  2. 02插件识别
  3. 03规则触发
  4. 04人工处理
  5. 05结果回传
  6. 06后台复核
  7. 07状态闭环
  8. 08看板复盘
  9. 09规则更新

结构图为公开安全的抽象重建,不对应任何真实公司页面、域名或网络拓扑。

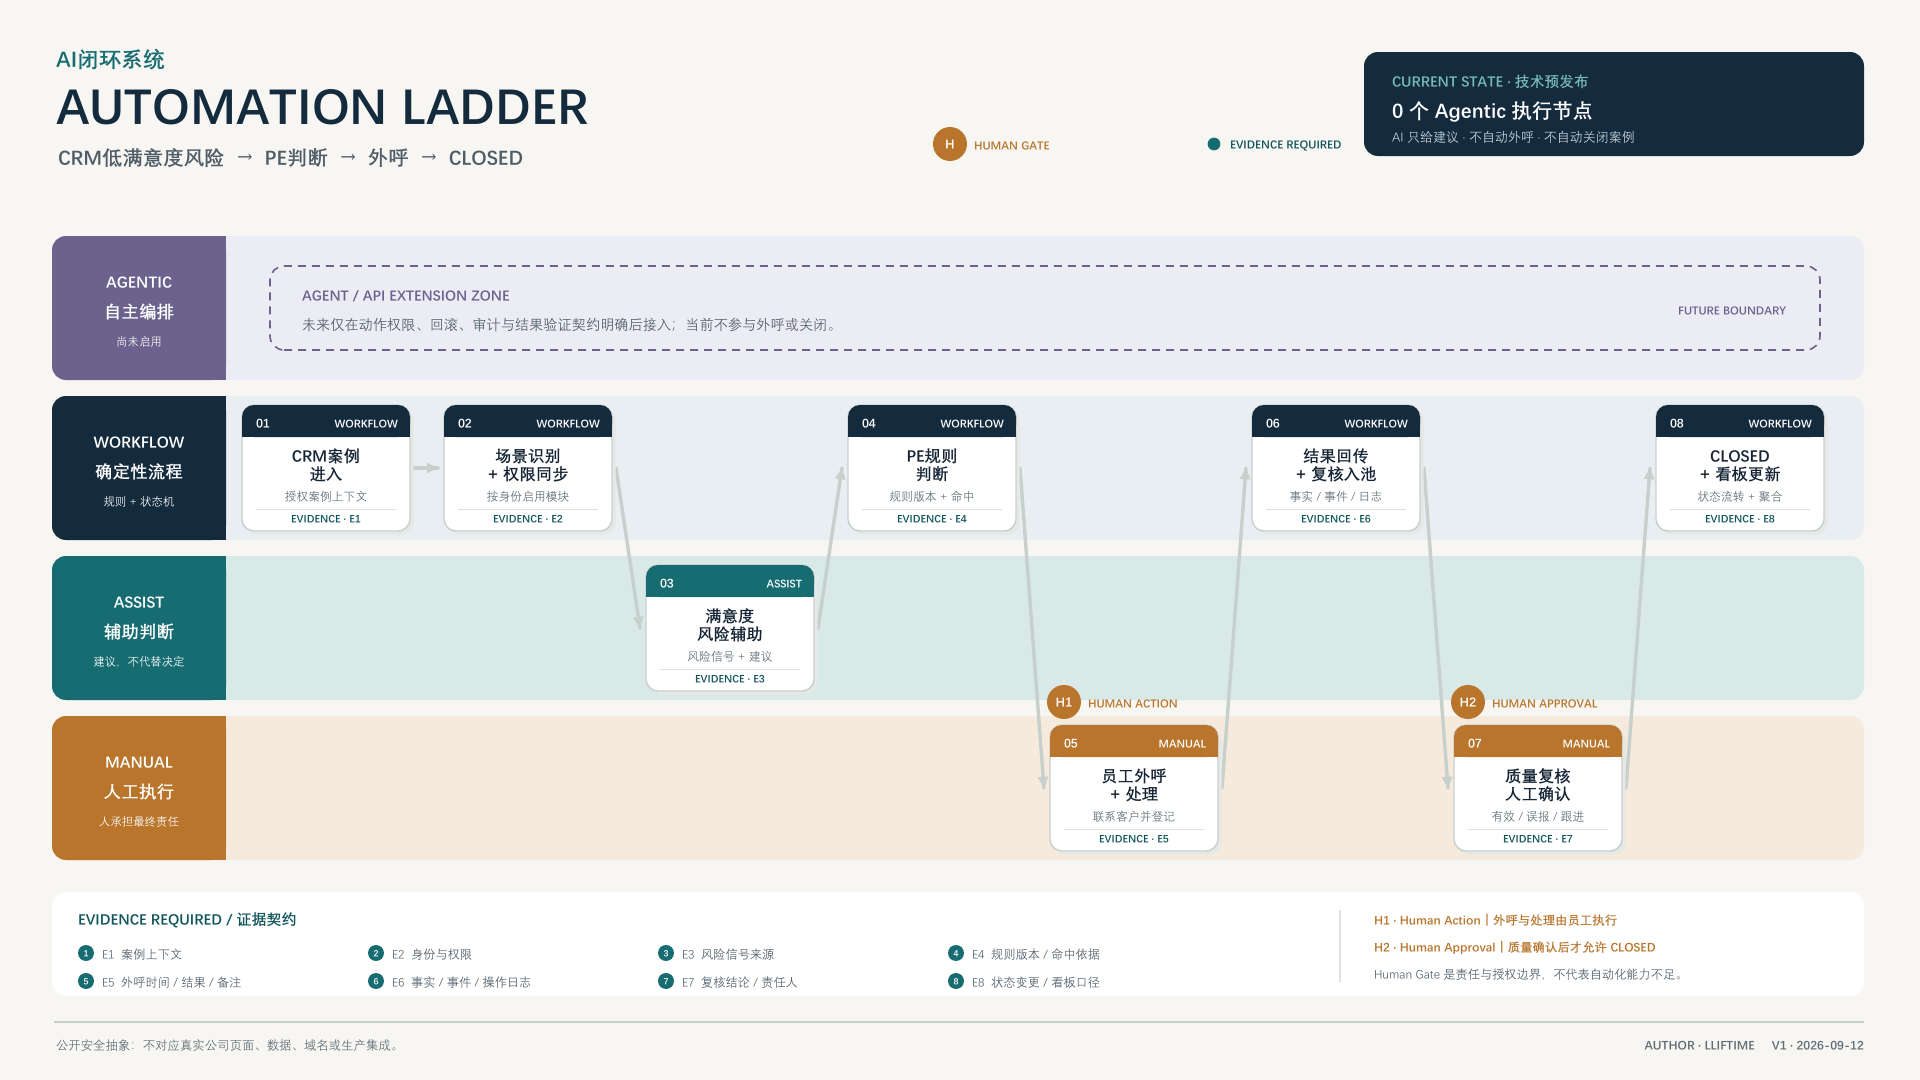
AUTOMATION & HUMAN CONTROL自动化、人工动作、审批门和证据要求
查看 1920 × 1080 原图
售后全流程闭环系统 Automation Ladder,展示 CRM 风险、PE 判断、员工外呼、质量复核和 Closed 的自动化与人工控制边界

当前态能力图:AI 只提供建议;员工执行外呼,质量确认后 Workflow 才进入 Closed。

员工只需要在当前任务中看到正确规则和下一步动作。

FRONTLINE EXECUTION

从场景识别到处理反馈

  1. 01
    识别场景

    路由读取当前页面与可见案例上下文,合并受控 frame 信息。

  2. 02
    同步权限

    后台返回当前身份、设备与模块的最终启用结果。

  3. 03
    触发规则

    PE、TAT、SN、影像或满意度规则根据场景和输入执行。

  4. 04
    呈现判断

    员工看到提醒、风险、规则依据和允许执行的处理动作。

  5. 05
    人工处理

    员工确认、修正、说明、忽略或发起复核;受限动作仍需审批。

  6. 06
    获得反馈

    页面展示回传结果和下一责任人,离线动作进入受控补传队列。

每次提醒都必须回答:是否形成事实、谁负责、何时复核。

CONTROL & REVIEW

从身份再校验到规则治理

  1. 01
    身份再校验

    服务端验证用户、设备、安装实例和模块权限。

  2. 02
    事实去重

    稳定事实键、动作 ID 和版本约束抑制重复写入。

  3. 03
    记录动作

    事实、传输事件、操作日志和复核职责分开保存。

  4. 04
    进入复核

    需要人工判断的问题进入统一复核池和合法状态机。

  5. 05
    聚合证据

    趋势、分布、明细与未闭环视图从可追溯记录形成。

  6. 06
    治理规则

    管理者结合命中、处理与复核结果调整规则和配置。

每个模块都以触发、判断、反馈、记录和后续状态来定义。

模块说明依据当前代码、自动化测试和本轮验证范围整理;未重新运行的源项目不会被写成已验证。

01

PE 规则提醒

代码与资料交叉核对
触发场景
页面场景、案例状态与规则适用范围同时满足。
输入信息
产品、机型、故障描述、关键词和当前状态。
规则判断
按适用条件、版本和匹配规则生成命中结果。
员工结果
查看规则依据,并选择知悉、忽略或转复核。
后台记录
记录规则命中、员工动作、来源与治理统计。
后续状态
已知悉 / 已忽略 / 待复核
02

TAT 风险提示

代码与资料交叉核对
触发场景
授权案例进入阈值窗口或即将超期。
输入信息
业务时间、当前状态、终态标识与阈值配置。
规则判断
计算剩余时间,终态跳过,并按风险区间提示。
员工结果
看到倒计时和风险级别,选择处理、升级或例外。
后台记录
写入统一事实、工作流和动作轨迹。
后续状态
待处理 / 已处理 / 已升级 / 例外
03

SN 与机型校验

代码与资料交叉核对
触发场景
案例或物料信息出现可校验的 SN、产品和机型组合。
输入信息
SN、产品、机型、物料和表格行上下文。
规则判断
交叉匹配并保护表头错位、缺失字段和重复动作。
员工结果
获得行内提示,可修正、确认或申请例外。
后台记录
记录校验事实、候选复核和例外消费结果。
后续状态
待修正 / 待复核 / 已确认 / 已放行
04

影像质量检查

代码路径与资料核对
触发场景
授权页面出现待检查影像。
输入信息
影像尺寸、亮度与清晰度特征。
规则判断
按配置阈值执行基础质量检测。
员工结果
看到质量提醒并补充或重新检查证据。
后台记录
记录检测结果和复核事实。
后续状态
待补充 / 已记录 / 待复核
05

满意度风险分析

代码与资料交叉核对
触发场景
员工显式查看授权案例的风险辅助信息。
输入信息
受控案例摘要、可见联系历史与本地规则信号。
规则判断
本地规则与受控训练库产生风险维度和处理建议。
员工结果
看到风险信号与建议,最终判断仍由员工完成。
后台记录
低分跟进进入统一事实、工作流与人工复核。
后续状态
待关注 / 处理中 / 待复核 / 已关闭
06

问题复核

代码与资料交叉核对
触发场景
规则命中、人工异常或风险事件需要二次判断。
输入信息
业务事实、来源事件、处理动作与必要说明。
规则判断
按合法动作、备注要求和版本并发控制状态。
员工结果
查看责任人、处理结果和下一步状态。
后台记录
统一复核实例与动作轨迹持续追加。
后续状态
待处理 / 处理中 / 已确认 / 误报 / 关闭
07

运营数据看板

代码与资料交叉核对
触发场景
管理者按授权范围查看运营与治理视图。
输入信息
业务事实、复核、客户端状态、PE 与 AI 使用记录。
规则判断
按时间、状态、风险和模块维度聚合。
员工结果
管理者看到趋势、分布、明细和待处理事项。
后台记录
读取既有事实并支持脱敏导出,不制造业务事实。
后续状态
复盘 / 责任跟进 / 规则调整
08

权限与可信身份

代码与资料交叉核对
触发场景
插件激活、配置同步或任一可信业务动作。
输入信息
用户、角色、设备、安装实例和模块状态。
规则判断
全局、角色、用户、客户端四层 deny 优先。
员工结果
只看到被授权的模块和动作。
后台记录
记录身份摘要、客户端状态和拒绝结果。
后续状态
已授权 / 低可信受限 / 已拒绝
09

AI Gateway

代码与资料交叉核对
触发场景
白名单任务由可信用户显式发起。
输入信息
服务端重新取得的授权记录与受控任务参数。
规则判断
脱敏、Prompt、预算、限流、幂等和请求限制共同控制。
员工结果
获得可采纳、拒绝或修改后采纳的建议。
后台记录
记录任务、usage、估算成本和人工反馈。
后续状态
建议已返回 / 已采纳 / 已拒绝 / 已忽略

模块是否显示只是第一道门,服务端是否允许才是最终边界。

  1. 01
    全局

    系统级关闭后,任何下游配置都不能重新启用。

  2. 02
    角色

    定义角色可使用的模块和管理范围。

  3. 03
    用户

    在角色基础上继续限制,不扩大上游权限。

  4. 04
    客户端

    按设备与安装实例控制最终运行资格。

TRUST PRINCIPLES
  • 客户端 token 绑定用户、设备和安装实例。
  • 页面自报账号只用于一致性审计,不能覆盖服务端身份。
  • 低可信兼容身份只允许有限遥测,不能执行可信业务动作。
  • 模块隐藏只是体验控制,后台对每个业务接口重新鉴权。

AI 是受控建议能力,不是业务事实的自动裁决者。

本页不展示任何真实 Provider、模型、地址、Prompt、Token 或成本数据。

  1. 01业务任务
  2. 02白名单任务类型
  3. 03身份与设备检查
  4. 04输入脱敏
  5. 05Provider 与 Prompt 配置
  6. 06Token 与成本预算预占
  7. 07受控模型调用
  8. 08结果脱敏与记录
  9. 09人工采纳或拒绝
  10. 10采纳率与成本统计

API Key 由服务端加密保存,插件不直接持有。

AI 输出只作为建议,不自动修改业务事实。

AI 不自动关闭复核,也不自动发布规则或训练结果。

调用受到预算、限流、幂等、任务白名单和请求大小约束。

正式 Provider、Prompt、账单口径和输出质量仍待人工验收。

把事实、动作、状态和责任分开,才能避免“有记录但不可追溯”。

字段类型示例维护方用途
系统生成规则命中、事实键、动作 ID、来源场景、触发时间插件与后台去重与追溯
用户选择处理动作、预设说明、复核申请授权员工表达人工判断
系统计算TAT 剩余、风险等级、匹配结果、看板聚合规则与分析服务支持当下处理和复盘
后台维护权限结果、复核状态、版本、责任人、审计时间后台与管理角色控制状态和责任
核心演示状态
  1. 待处理
  2. 处理中
  3. 待复核
  4. 已闭环

真实代码还包含更细的复核动作和工作流状态;公开 Demo 仅保留最小可理解路径。

亲手触发一条规则,观察员工处理如何改变后台状态与看板。

当前验证范围:前端内存状态与预设虚构内容,刷新或重置后恢复初始状态。

INTERACTIVE SYSTEM WALKTHROUGH

从规则触发到后台复核,走完一条虚构案例闭环。

  1. 1案例进入
  2. 2场景识别
  3. 3规则触发
  4. 4员工处理
  5. 5后台回传
  6. 6闭环与看板
案例号DEMO-QL-2026-001
产品Aero Vision X2
员工演示坐席 A
当前页面等待场景识别
当前状态待处理
TAT剩余 6 小时(演示)
STEP 02

选择页面场景

当前自动启用模块

选择一个虚构页面,查看权限允许的模块组合。

STEP 03

触发演示规则

STEP 04

选择员工处理动作

OPERATION LOG / 操作日志

每个选择都形成一条可追溯的演示记录

更新时间操作者角色触发规则处理结果当前状态下一责任人
演示时刻 09:30系统案例接入载入虚构案例上下文待处理演示坐席 A

源码、测试与演示资产支持以下可追溯系统机制。

统一 Manifest V3 扩展入口与顶层单工具坞

后台配置、权限、规则、事实、复核和看板链路

四层 deny 优先权限与可信设备身份

PE、TAT、SN、影像、满意度和复核模块

事实、事件、日志和复核的职责分层

AI Gateway、脱敏、预算、usage 和反馈基础设施

19 步测试编排与 54 个语法检查资产(最新 HEAD 本次未重跑)

尚待验证:正式发放、现场验收与量化业务结果。

01

真实 Chrome 安装、激活、重启、离线和多标签发放清单

02

全部真实业务页面的字段适配与完整端到端交互

03

正式账号、角色、设备和权限矩阵验收

04

外部 AI Provider 的正式配置、安全加固和费用对账

05

当前最新 HEAD 的完整源项目测试复验

06

真实业务收益、准确率、覆盖规模和正式上线日期

07

工作区外所有历史插件副本均已禁用

从技术预发布走向可控发放,需要补齐现场、身份、规则和公开授权。

  1. 01

    复验最新 HEAD

    在源项目授权环境运行完整语法检查和 19 步全量测试,保存版本化结果。

  2. 02

    完成现场验收

    签署 Chrome、真实页面、身份权限、离线恢复和多标签清单。

  3. 03

    确认规则口径

    由业务负责人批准 PE、SN、TAT、责任和指标字典。

  4. 04

    决定 AI 启用边界

    完成 Provider 安全、Prompt 审核、小额度预算和输出质量验收。

  5. 05

    补齐公开授权

    确认项目名称、职责、时间线和可公开成果,再进入正式发布。

CAREER CONVERSATION / 求职与合作

把业务现场、流程、数据与 AI 应用落到可交付的系统里。

我目前关注企业 AI 应用实施、企业解决方案、业务需求分析与数字化实施方向。如果你的团队正在寻找能够连接业务现场、流程、数据与 AI 应用落地的人,欢迎继续查看我的求职信息或直接联系我。